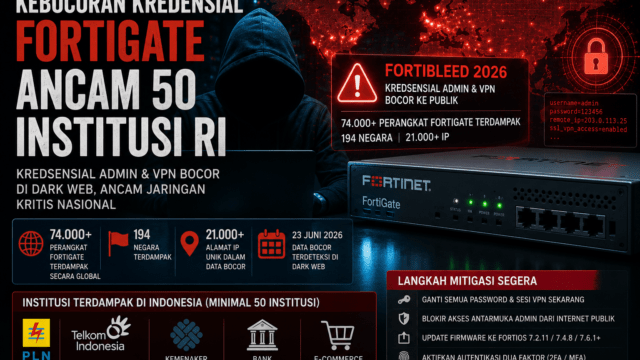
Ringkasan: Insiden FortiBleed membocorkan kredensial admin dan VPN dari puluhan ribu perangkat FortiGate di seluruh dunia. Di Indonesia, sedikitnya 50 institusi terdeteksi rentan, termasuk PLN, Telkom, dan sejumlah bank. Artikel ini merangkum kronologi, dampak, dan langkah mitigasi berdasarkan pernyataan praktisi forensik digital yang menangani kasus ini secara langsung.
Apa itu Kebocoran Kredensial FortiGate?

Kebocoran kredensial FortiGate adalah insiden bocornya data login admin dan VPN dari perangkat firewall Fortinet ke publik, dikenal juga sebagai FortiBleed. Insiden ini terungkap Juni 2026 dan berpotensi memberi penyerang akses langsung ke jaringan internal organisasi.
Mengapa Insiden Ini Penting bagi Institusi di Indonesia?
FortiGate adalah salah satu firewall dan gateway SSL-VPN yang paling banyak dipakai institusi pemerintah dan swasta di Indonesia, karena itu kebocoran kredensialnya berdampak luas. Peneliti keamanan Bob Diachenko dari SecurityDiscovery.com mengungkap bahwa hampir 74.000 perangkat Fortinet di 194 negara, dari lebih 21.000 alamat IP, mempunyai kredensial dalam bentuk plaintext yang bisa diakses pihak tak berwenang. Nama-nama besar global seperti Oracle, Chevron, Lenovo, dan FedEx disebut termasuk yang terdampak.
Di Indonesia, Alfons Tanujaya, praktisi forensik digital dari PT Vaksincom, mengonfirmasi kepada media bahwa hampir separuh dari sekitar 75.000 perangkat FortiGate yang terhubung ke internet secara global mengalami kebocoran kredensial. Untuk konteks lokal, ia menyebut sedikitnya 50 institusi Indonesia terdeteksi rentan, mencakup iconPLN, Telkom, Kemenaker, bank pemerintah dan swasta, hingga pelaku e-commerce besar. Ancaman ini disebut masih aktif karena kredensial yang bocor sudah beredar di dark web sejak insiden terungkap pada 23 Juni 2026.
Data Verifikasi: Skala Insiden FortiBleed 2026
[DATA TERVERIFIKASI DARI SUMBER TIER-1]
| Metrik | Nilai | Sumber | Periode |
|---|---|---|---|
| Perangkat FortiGate terdampak global | ~74.000 perangkat | SecurityDiscovery.com / Wikipedia (Fortinet) | Juni 2026 |
| Negara terdampak | 194 negara | SecurityDiscovery.com / Wikipedia (Fortinet) | Juni 2026 |
| Alamat IP unik dalam data bocor | 21.000+ | Sumbawanews, mengutip Alfons Tanujaya (PT Vaksincom) | 23 Juni 2026 |
| Institusi terdampak di Indonesia | Minimal 50 institusi | Tempo & Sumbawanews, mengutip Alfons Tanujaya | 23 Juni 2026 |
| Jenis kredensial bocor sebelumnya (insiden terpisah) | 15.000+ perangkat | Wikipedia (Fortinet), terkait CVE-2022-40684 | Januari 2025 |
Kredensial yang bocor pada insiden Juni 2026 ini berbeda dari kebocoran Januari 2025 yang melibatkan sekitar 15.000 perangkat dan dikaitkan dengan eksploitasi celah lama CVE-2022-40684. Skala Juni 2026 jauh lebih besar dan melibatkan data yang tersimpan dalam bentuk plaintext, bukan hasil eksploitasi satu celah spesifik.
Institusi yang Terdampak di Indonesia
| # | Sektor | Contoh Institusi | Risiko Utama | Sumber |
|---|---|---|---|---|
| 1 | BUMN Energi | iconPLN | Gangguan layanan listrik jika sistem kendali diakses | Tempo, Sumbawanews |
| 2 | Telekomunikasi | Telkom | Akses tidak sah ke jaringan internal | Tempo, Sumbawanews |
| 3 | Kementerian | Kemenaker | Kebocoran data pekerja dan layanan publik | Tempo, Sumbawanews |
| 4 | Perbankan | Bank pemerintah & swasta | Perpindahan dana ilegal, pencurian data nasabah | Tempo, Sumbawanews |
| 5 | E-commerce | Platform besar tidak disebut nama | Kebocoran data transaksi dan pengguna | Tempo, Sumbawanews |
Alfons menggambarkan risikonya secara konkret: potensi listrik padam di satu kota akibat serangan ke PLN, atau saldo bank berpindah karena akses VPN yang disadap.
Cara Mitigasi — Langkah demi Langkah

Berdasarkan rekomendasi Alfons Tanujaya (PT Vaksincom) yang disampaikan pada 23 Juni 2026, berikut urutan mitigasi yang disarankan untuk institusi pengguna FortiGate:
- Ganti seluruh kata sandi dan sesi VPN aktif segera. Anggap semua kredensial yang ada saat ini sudah bocor, termasuk akun admin, VPN, dan karyawan.
- Blokir akses antarmuka administrasi FortiGate dari internet publik. Batasi akses manajemen hanya dari jaringan internal atau melalui jalur terenkripsi terpisah.
- Perbarui firmware ke FortiOS 7.2.11, 7.4.8, atau 7.6.1 ke atas. Versi ini sudah mengadopsi enkripsi password PBKDF2 yang lebih kuat dibanding versi sebelumnya.
- Aktifkan autentikasi dua faktor (2FA/MFA) di semua akun. Ini adalah lapisan pertahanan terakhir jika kredensial tetap bocor meski password sudah diganti.
- Audit log akses dan cari aktivitas login dari lokasi atau waktu yang tidak biasa, khususnya pada akun admin dan VPN.
Selain langkah-langkah teknis di atas, institusi yang menghadapi tekanan modernisasi sistem juga bisa mempelajari bagaimana negara lain membangun kerangka keamanan data dalam transformasi digital sektor publik, sebagai pembanding pendekatan tata kelola keamanan jaringan berskala nasional.
FAQ — Kebocoran Kredensial FortiGate
Apa itu kebocoran kredensial FortiGate?
Kebocoran kredensial FortiGate atau FortiBleed adalah bocornya data login admin dan VPN dari puluhan ribu perangkat firewall Fortinet secara global pada Juni 2026, yang berpotensi memberi penyerang akses ke jaringan internal organisasi.
Berapa banyak institusi Indonesia yang terdampak?
Menurut Alfons Tanujaya dari PT Vaksincom, sedikitnya 50 institusi Indonesia terdeteksi rentan, termasuk iconPLN, Telkom, Kemenaker, bank pemerintah dan swasta, serta pelaku e-commerce besar.
Apa langkah pertama yang harus dilakukan institusi terdampak?
Segera ganti seluruh kata sandi dan sesi VPN aktif, lalu blokir akses antarmuka admin FortiGate dari internet publik sebelum melakukan pembaruan firmware dan mengaktifkan 2FA.